

 Newsletter
Outsourcing IT, bezpieczeństwo infrastruktury, backupy, szkolenia
Każde środowisko jest inne, dlatego zaczynamy od wstępnego audytu i dopiero na tej podstawie dobieramy zakres prac, harmonogram oraz model stałej opieki (opcjonalnie).
Porozmawiaj z doradcą

Zabezpiecz firmę przed przestojem lub utratą danych i chaosem po incydencie
Ciągłość działania – dlaczego to takie ważne?
Elementy, które mają największy wpływ na zaburzenie ciągłości działania firmy:
- Przestój systemów – zatrzymana sprzedaż, produkcja albo obsługa klienta, która rzutuje na wizerunek firmy.
- Utrata danych – nie zawsze da się je odtworzyć; nawet jeśli tak, odtworzenie bez wcześniejszego przygotowania trwa dłużej i kosztuje więcej.
- Atak lub błąd ludzki – najczęstsza przyczyna poważnych incydentów to nie zaawansowany atak, tylko brak podstawowych zabezpieczeń i procedur.
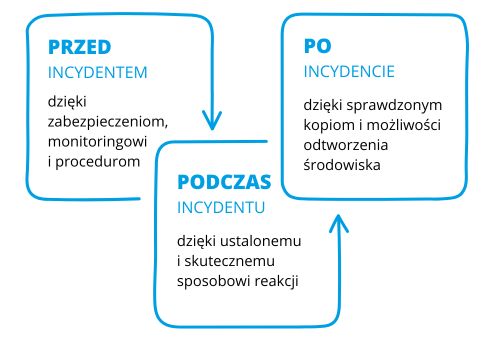
Kluczem jest zdolność firmy do zapewnienia nieprzerwanego funkcjonowania biznesu:
Sprawdź czy potrzebujesz naszej pomocy
Wystarczy odpowiedź TAK na jedno z poniższych twierdzeń
 Twój dział IT ma sporo zadań i nie ma czasu, by systematycznie zajmować się bezpieczeństwem całej infrastruktury
Nie wiesz kiedy ostatni raz ktoś rzeczywiście sprawdził, czy Wasz backup da się odtworzyć
Dawno (ponad rok temu) lub nigdy nie przeprowadzaliście audytu infrastruktury
Przeszliście audyt lub kontrolę, ale jego wyniki nie były zadawalające
Doświadczyliście naruszenia i nie chcecie powtórki
Macie gotowe zalecenia pokontrolne, ale nie posiadacie zasobów, by je wdrożyć
Macie własny dział IT, ale potrzebujecie niezależnej oceny
Przygotowujecie się do spełnienia norm np. NIS2, RODO, itp.
Rozwijacie się i dotychczasowa infrastruktura jest niewystarczająca
DOŚWIADCZENIE
Branża: Doradztwo w zakresie prowadzenia działalności gospodarczej i doradztwo w zakresie zarządzania
Zakres usług:
- konfiguracja dostępu do Internetu na bazie łączy WAN podstawowych i zapasowych dla 50 oddziałów
- wdrożenie sieci rozległej łączącej ponad 50 oddziałów na bazie połączeń szyfrowane przez Internet
- wdrożenie rozwiązania backupu w chmurze krytycznych danych na potrzeby poszczególnych oddziałów
WIĘCEJ W CASE STUDY
Branża: Usługi w zakresie pasażerskiego transportu zbiorowego
Zakres usług:
- audyt infrastruktury i posiadanych zabezpieczeń
- propozycja wdrożenia dodatkowych elementów zwiększających bezpieczeństwo IT oraz opracowanie dokumentacji w ramach przygotowań do wdrożenia NIS2
- wdrożenie uzgodnionych rozwiązań
- opracowanie dokumentacji
- szkolenie pracowników klienta z cyberbezpieczeństwa
- objęcie stałą opieką i monitoringiem infrastruktury po wdrożeniu
WIĘCEJ W CASE STUDY
Branża: Hurtownie
Zakres usług:
- wdrożenie sieci rozległej łączącej magazyn z centralą na bazie połączeń szyfrowane przez Internet
- wdrożenie backupu maszyn wirtualnych, serwerów fizycznych i krytycznych stacji roboczych
- objęcie stałą opieką rozwiązań informatycznych, pełnienie roli działu IT w organizacji w ramach outsourcingu
WIĘCEJ W CASE STUDY

Ciągłość działania nie oznacza braku problemów, to stan, w którym firma jest przygotowana i nawet kiedy pojawią się kłopoty, będzie potrafiła dalej funkcjonować, ograniczyć straty i możliwie jak najszybciej wrócić do normalności.
Co robimy - zakres usług
Outsourcing IT i zarządzanie bezpieczeństwem:
- pełnienie roli Twojego działu IT lub wsparcie istniejącego zespołu
- prowadzenie stałego monitoringu bezpieczeństwa Twojej infrastruktury poprzez audyty, przeglądy serwerów, sieci, baz danych i dostępu
- identyfikacja luk technicznych i proceduralnych
- ocena konfiguracji backupów i kontrola ich realizacji
- tworzenie koncepcji i wdrażanie zabezpieczeń
- wsparcie przy opracowywaniu polityk i procedur bezpieczeństwa IT
- raportowanie
Wdrożenie zabezpieczeń i modernizacja infrastruktury:
- modernizacja serwerów i sieci
- podział sieci na logicznie odseparowane segmenty i ich zabezpieczenie
- wirtualizacja
- konfiguracja backupu (także offline) i testy odtworzeniowe
- opracowanie mechanizmów kontroli dostępu do infrastruktury
- dostarczenie i konfiguracja niezbędnego sprzętu
Backup i chmura Merinosoft
- przechowywanie kopii poza środowiskiem Twojej firmy
- kopie odpowiednio odseparowane lub offline
- monitoring zadań backupowych
- opcjonalne testowe odtworzenie środowiska i raporty z testów
Dostawa i wdrożenie infrastruktury
- sprzęt autoryzowanych producentów (HPE, HP, ZEBRA, Vmware, Veeam, Molex, Eaton, Fortigate)
- infrastruktura dobrana pod realne potrzeby, bez nadmiarowego sprzętu
Szkolenia z cyberbezpieczeństwa w Twojej firmie
- podniesienie świadomości pracowników w tematach takich jak: phishing i socjotechnika, hasła, MFA i bezpieczny dostęp, postępowanie z podejrzanymi wiadomościami, podstawowe obowiązki wynikające z polityk bezpieczeństwa
Szkolenie może być zamówione jako niezależna usługa. To oznacza, że jeśli chcesz zorganizować je w swojej firmie, nie musi korzystać z systemów XEMI lub innych oferowanych przez nas rozwiązań.
Jednorazowe audyty bezpieczeństwa infrastruktury
Nie każda firma chce lub jest gotowa na stałą opiekę w ramach abonamentu i to jest jak najbardziej w porządku. Jeśli wolicie działać doraźnie, zrealizujemy audyt jako pojedynczą usługę, bez comiesięcznych kosztów.
Rekomendujemy jednak powtarzanie przeglądu co pół roku, ponieważ taka częstotliwość pozwoli realnie nadążyć za zmieniającymi się zagrożeniami i zmianami technologicznymi, zwłaszcza w środowiskach krytycznych. Roczne audyty mogą wiązać się z większymi kosztami, bo obejmują szerszy zakres sprawdzenia.


Wciąż zastanawiasz się czy warto?
Nawet najlepsze procedury bezpieczeństwa nie zadziałają, jeśli nie idą w parze z bezpieczeństwem technicznym.
- jasny i zrozumiały obraz stanu bezpieczeństwa infrastruktury Twojej firmy
- szybsze wykrywanie nieprawidłowości i reakcja na nie
- mniejsze ryzyko utraty danych i zatrzymania działalności
- możliwość szybkiego odzyskania danych
- uporządkowany plan działania,
- dostęp do kompetencji, których nie posiada Twój zespół
- backup, który rzeczywiście się odtwarza
- elastyczność kosztów, dzięki możliwości wyboru zakresu usług i modelu współpracy
- hybrydowy tryb realizacji usług (stacjonarny i zdalny)
- wiarygodność i jakość techniczna Twojej firmy
- dokumentacja z przeprowadzonego audytu jako jeden z dowodów należytej staranności
- wsparcie dopasowane do potrzeb Twojej firmy, bez nadmiarowych działań i niepotrzebnego sprzętu
Nie musisz korzystać z systemów XEMI byśmy mogli pomóc Twojej firmie

Jak pracujemy?
Nie wdrażamy jednego schematu dla wszystkich. Inaczej wygląda bezpieczeństwo firmy produkcyjnej z własnym ERP, inaczej organizacji z rozproszonymi oddziałami, a inaczej spółki korzystającej z usług chmurowych i pracy zdalnej. Dlatego każdą współpracę rozpoczynamy od rozpoznania środowiska, ryzyk i priorytetów biznesowych.
Wstępna konsultacja
Nigdy nie zaczynamy od oferty. Najpierw pytamy o Waszą infrastrukturę i dotychczasowe doświadczenia z bezpieczeństwem. Rozmawiamy o tym co Was niepokoi, o tym czego jeszcze nie wiecie i o tym jakie są Wasze potrzeby. Ustalamy, czy posiadacie własny dział IT i jak wygląda podział obowiązków. Rozmowa na tym etapie jest niezobowiązująca, trwa około 20–30 minut. Dopiero na jej podstawie proponujemy zakres audytu.
Audyt startowy
Nasi specjaliści sprawdzają realny stan infrastruktury: serwery, sieć, bazy danych, konfigurację backupu, zarządzanie dostępem oraz sposób monitorowania środowiska. Nie ograniczamy się do gotowej checklisty.
Raport ryzyk i rekomendacji
Otrzymujesz od nas raport z audytu. Wyniki audytu przedstawiamy w konkretnym, zrozumiałym dokumencie. Wskazujemy co wymaga natychmiastowej reakcji, co jest ważne, ale może zostać zrealizowane później oraz co warto zaplanować w dłuższej perspektywie.
Plan działań
Wspólnie ustalamy harmonogram i zakres wdrożenia, dopasowany do Waszego budżetu i możliwości organizacyjnych. Ustalamy też jasny podział zadań i odpowiedzialności: co robimy my, co zostaje po Waszej stronie oraz na jakim etapie musimy zadziałać wspólnie.
Wdrożenie zmian
Wdrażamy rekomendacje poaudytowe. Realizujemy plan projektowo albo etapami, jeśli potrzebujecie rozłożyć zmiany i koszty w czasie. W trakcie wdrożenia informujemy na bieżąco o postępach i sprawach wymagających Waszej uwagi, żeby nie było niespodzianek po zakończeniu prac.
Dalsza opieka - opcjonalnie
Część firm decyduje się na stałą opiekę abonamentową: bieżący monitoring, regularne przeglądy, raporty, reakcje na awarie (SLA) i konsultacje w razie potrzeby. Inne wolą działać doraźnie i wracają do nas przy kolejnym cyklicznym przeglądzie bezpieczeństwa. Wybór należy do Was.
2 modele wsółpracy

Stała opieka w ramach abonamentu 
Opcja dla firm, które potrzebują regularnego monitoringu infrastruktury, cyklicznych przeglądów i raportów, stałych konsultacji i wparcia własnego działu IT zwłaszcza w wymagających sytuacjach (kontrole, incydenty, naruszenia).

Jednorazowy projekt
Opcja dla firm, którym zależy jedynie na realizacji pojedynczego zlecenia np.: przeprowadzenia konkretnego audytu lub wykonania zaleceń z gotowego raportu poaudytowego; modernizacji infrastruktury; dostawy sprzętu; wdrożenia backupu; zorganizowania szkolenia itp.
Kompetencje naszego zespołu
- Microsoft Certified Trainer
- Microsoft Certified: Azure Administrator Associate
- Microsoft® Certified Solutions Associate: Windows Server 2012&2016
- Microsoft® Certified Solutions Associate: SQL 2012&SQL 2014
- Microsoft Certified IT Professional: Server Administrator
- Microsoft Certified IT Professional: Database Administrator
- Microsoft Certified IT Professional: Enterprise Messaging Administrator
- Microsoft Certified IT Professional: Enterprise Support Technician
- Integrity in Business Partner Relationship
FAQ
Czy musimy korzystać z systemów XEMI, żeby skorzystać z tych usług?
Nie. Współpracujemy także z firmami, które nie wykorzystują XEMI. Nasze usługi obejmują całą infrastrukturę bez względu na to na jakich systemach pracujecie.
Czy można zamówić tylko sam audyt bezpieczeństwa infrastruktury?
Tak. Nasze usługi są rozdzielne. Możesz zlecić nam sam audyt, a wykonanie zaleceń pokontrolnych powierzyć innej firmie lub zrealizować za pomocą swojego działu IT.
Czy w grę wchodzi również współpraca z naszym informatykiem?
Tak, to częsta praktyka. W wielu firmach działamy jako wsparcie dla działów IT. Wzmacniamy je kompetencjami, których trudno oczekiwać od jednej lub dwóch osób.
Czy abonament jest obowiązkowy?
Nie. Chociaż wiele firm korzysta z ciągłego wsparcia Merinosoft, to nie jest to warunek skorzystania z naszych usług. Możemy przeprowadzać jednorazowe audyty w zależności od potrzeb Twojej firmy. Możemy zorganizować także jednorazowe szkolenie z cyberbezpieczeństwa dla Twoich pracowników. Nie musisz decydować się na długotrwałą współpracę z nami.
Jak często warto wykonywać przegląd bezpieczeństwa?
Rekomendujemy wykonywanie przeglądów co pół roku. Ta częstotliwość pozwala nadążać za dynamicznie zmieniającymi się zagrożeniami i zmianami w samej infrastrukturze.
Czy sprawdzacie możliwość odtworzenia danych z backupu?
Tak. Realizujemy usługę testowania odtworzenia danych z kopii zapasowych.
Czy pomagacie w technicznych obszarach NIS 2 i RODO?
Tak, chociaż zajmujemy się bezpieczeństwem infrastruktury, to w naturalny sposób pokrywa się to z technicznymi wymogami NIS2 i RODO. W ramach audytów sprawdzamy m.in. zabezpieczenia sieci, kontrolę dostępu, backup i jego odtworzenie, realizujemy monitoring, a obszary te wskazane są w regulacjach jako obowiązkowe. Nie prowadzimy jednak doradztwa prawnego w tym zakresie.
Czy szkolenie można zamówić oddzielnie?
Tak. Organizujemy szkolenia bez względu na to czy korzystasz z innych usług Merinosoft. Szkolenia podzielone na niewielkie grupy, prowadzone w dogodnym dla Was terminie, w Waszej firmie lub zdalnie, w zależności od preferowanej formy.
Od czego zależy cena audytu i stałej opieki?
W związku z tym, że działamy projektowo, nie stosujemy jednego cennika. Koszt zależy od tego ile faktycznie mamy do zrobienia. Wpływ na cenę mają przede wszystkim:
- wielkość i złożoność infrastruktury;
- zakres audytu;
- częstotliwość przeprowadzanych sprawdzeń;
- liczba systemów i urządzeń objętych monitoringiem;
- czas reakcji (SLA).
Koszt sprzętu pokrywasz Ty, ale dzięki naszej współpracy z najlepszymi dostawcami, możesz liczyć na preferencyjne warunki cenowe.
Czy usługi są realizowane zdalnie, na miejscu czy hybrydowo?
Usługi realizujemy hybrydowo. Formę dopasowujemy do konkretnego zadania. Nie da się dokładnie sprawdzić infrastruktury i zabezpieczeń fizycznych, nie widząc ich. To samo dotyczy montażu sprzętu i prac przy okablowaniu. Z drugiej strony są też zadania, które śmiało można realizować zdalnie, np. monitoring serwerów i backupów, konfiguracja uprawnień, wdrażanie aktualizacji, raportowanie itp.
Jak wygląda Wasza reakcja w przypadku awarii lub incydentu?
W przypadku klientów objętych stałą opieką (abonament) na bieżąco monitorujemy stan bezpieczeństwa IT. Wówczas reagujemy od razu, zgodnie z warunkami zawartymi w umowie (SLA). Diagnozujemy, ograniczamy skutki, usuwamy przyczyny i przywracamy działanie. O czym jesteście na bieżąco informowani.
Doraźne usługi nie zapewniają stałej opieki. Wówczas reagujemy dopiero na Wasze zgłoszenie. Jednak to rozwiązanie nie gwarantuje też szybkiej reakcji. Wszystko zależy od dostępności naszego zespołu. Pierwszeństwo mają umowy abonamentowe. Na zakończenie incydentu przygotowujemy krótkie podsumowanie.

Ochrona dla MŚP | ESET
Uzyskaj odpowiedni poziom ochrony dostosowany do Twoich potrzeb. Chroń swoją organizację przed oprogramowaniem ransomware, atakami phishing, zagrożeniami zero-day i atakami ukierunkowanymi dzięki chmurowej platformie ESET PROTECT. Ciesz się zautomatyzowaną, kompleksową ochroną – od stacji roboczych po inne potencjalne wektory zagrożeń, w tym telefony komórkowe, pocztę e-mail, aplikacje internetowe i chmurowe.
Innowacyjne zabezpieczenia cyfrowe nowej generacji dla biznesu

Porozmawiajmy o bezpieczeństwie Twojej firmy
Umów bezpłatną konsultację. 20-30 minut, bez zobowiązań.
 +48 85 66 44 739
 dok@xemi.pl
Zostaw nam swój kontakt, oddzwonimy w dogodnym dla Ciebie momencie
Sprawdź inne rozwiązania

Newsletter
Newsy, informacje o tym jak nasze rozwiązania wspomagają biznes, nowe funkcjonalności, ciekawe artykuły oraz nowiny ze świata technologii i biznesu.
Chcesz być na bieżąco?
Zapisz się do naszego newslettera.